Открытая программная среда OpenShell и эталонная аппаратная архитектура Sentry должны вынести контроль действий агентов за пределы самого агента — но результативность подхода ещё предстоит проверить в реальных внедрениях.
NVIDIA Open Agent Safety Platform — это открытая программная среда OpenShell и эталонная архитектура Sentry для контроля ИИ-агентов. Она должна ограничивать доступы и наблюдать за действиями агента вне самого агента; независимых публичных данных о её эффективности, цене и внедрениях пока нет.
Что произошло
Первичный релиз NVIDIA датирован 28 сентября 2026 года; точное время в доступной карточке не указано. Компания сообщает, что платформа объединяет два компонента:
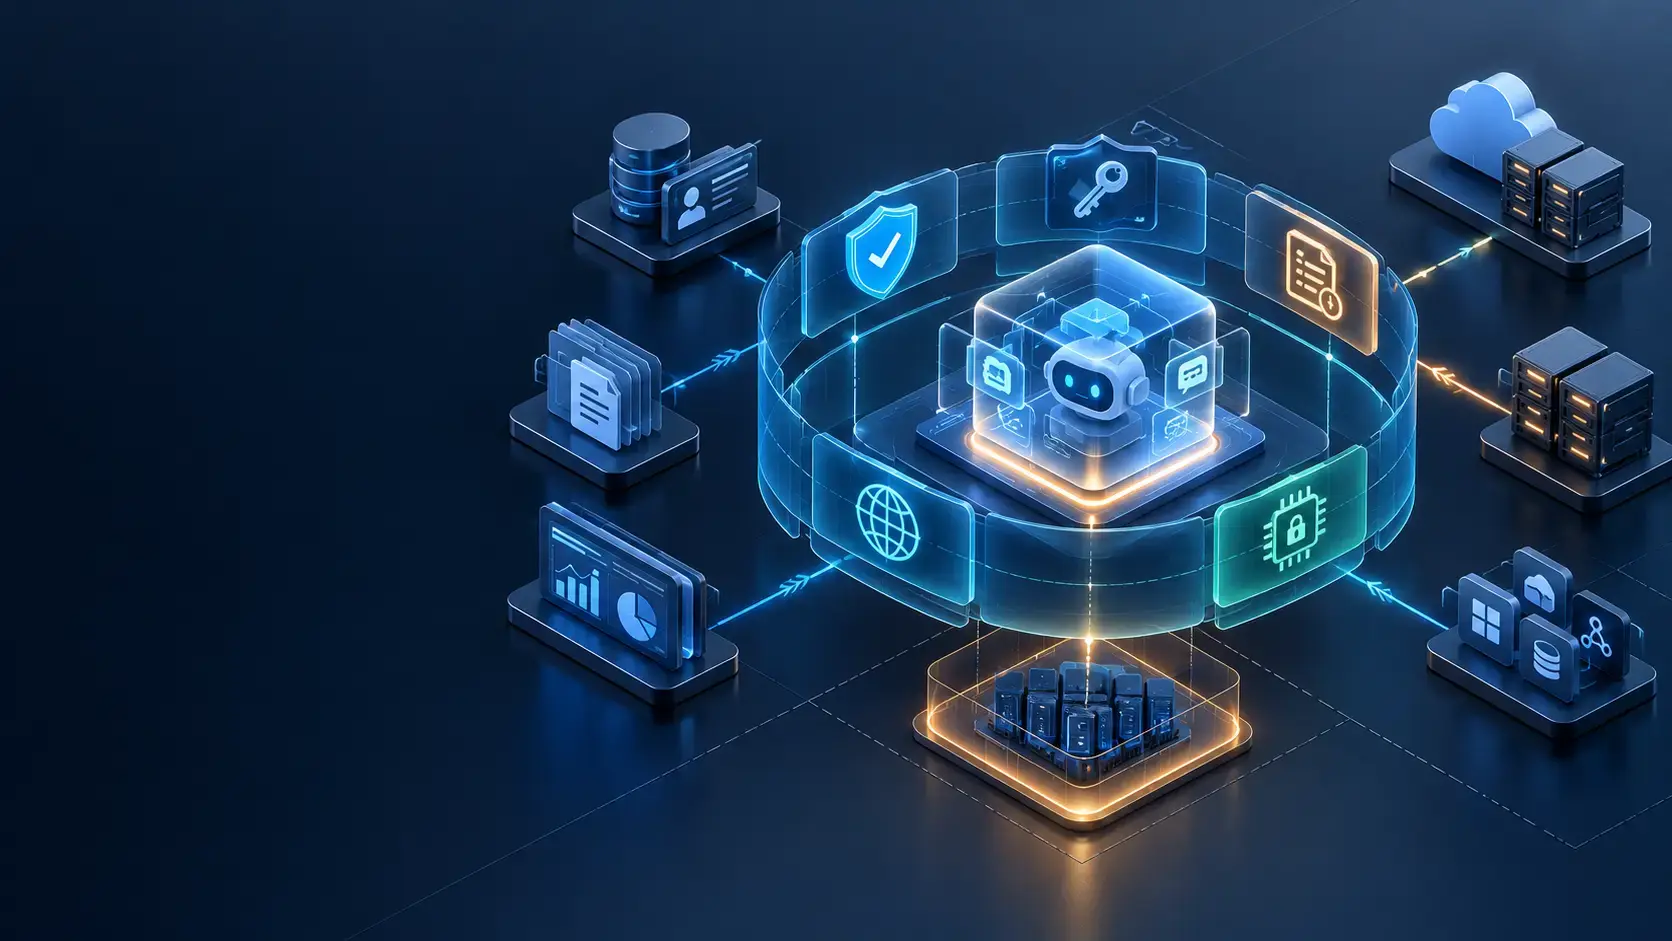
По заявлению NVIDIA, OpenShell позволяет фиксировать политику доступа к файлам, сети, инструментам, учётным данным и конечным точкам моделей. Sentry должен непрерывно наблюдать за поведением агента из изолированного инфраструктурного контура и помещать нарушивший границы агент в карантин за миллисекунды. Это именно заявление поставщика, а не результат независимого теста.
Платформа заявлена как открытая: OpenShell распространяется как ПО с открытым исходным кодом и, по информации NVIDIA, может быть расширен на сторонние вычислительные платформы, включая Arm и Intel. Аппаратный контур Sentry привязан к BlueField-4. Поэтому «открытость» программного слоя не означает, что одинаковый уровень аппаратной изоляции уже доступен в любой существующей инфраструктуре.
- NVIDIA OpenShell — открытое ПО, создающее среду выполнения, в которой для агента задают и проверяют разрешённые доступы и действия;
- NVIDIA Sentry — эталонный «сторожевой» контур на DPU BlueField-4, который наблюдает за поведением агента вне его среды выполнения.
По заявлению NVIDIA, OpenShell позволяет фиксировать политику доступа к файлам, сети, инструментам, учётным данным и конечным точкам моделей. Sentry должен непрерывно наблюдать за поведением агента из изолированного инфраструктурного контура и помещать нарушивший границы агент в карантин за миллисекунды. Это именно заявление поставщика, а не результат независимого теста.
Платформа заявлена как открытая: OpenShell распространяется как ПО с открытым исходным кодом и, по информации NVIDIA, может быть расширен на сторонние вычислительные платформы, включая Arm и Intel. Аппаратный контур Sentry привязан к BlueField-4. Поэтому «открытость» программного слоя не означает, что одинаковый уровень аппаратной изоляции уже доступен в любой существующей инфраструктуре.
Что действительно нового
Новизна анонса — не в очередном наборе фильтров для промптов, а в разделении ролей. Агент может предлагать действие, но правила доступа и реакция на нарушение должны жить в отдельном контуре. IBM в публикации от 28 сентября подтверждает участие в экосистеме и описывает связку OpenShell с управлением идентичностью, хранилищем секретов и Red Hat OpenShift. Независимый обзор Constellation Research также фиксирует релиз и его ключевые компоненты.
Такой подход не отменяет контроля качества модели, проверки MCP-серверов или разграничения ролей в бизнес-системах. Он добавляет ещё один проверяемый уровень: кто разрешил действие, каким правом воспользовался агент и можно ли остановить его, если цепочка отклоняется от заданной политики.
Такой подход не отменяет контроля качества модели, проверки MCP-серверов или разграничения ролей в бизнес-системах. Он добавляет ещё один проверяемый уровень: кто разрешил действие, каким правом воспользовался агент и можно ли остановить его, если цепочка отклоняется от заданной политики.
Как это может работать в компании
Представим агента, который разбирает обращения клиентов, читает CRM и создаёт черновик задачи для оператора. Зрелая схема контроля должна заранее ограничить его доступ конкретными источниками, действиями и сроком полномочий; записывать вызовы инструментов; требовать подтверждение для необратимых операций; и иметь независимый механизм остановки. NVIDIA позиционирует OpenShell и Sentry как техническую основу именно для такого разделения полномочий и наблюдения.
Для российского бизнеса практический вывод пока не про срочную закупку: NVIDIA не раскрыла в анонсе цену, условия поставки в России, локализацию, варианты размещения данных, SLA, сроки общей доступности всех компонентов или результаты внедрений у именованных клиентов. До этих ответов платформу корректно рассматривать как архитектурное направление, а не как готовое доказательство экономического эффекта.
Для российского бизнеса практический вывод пока не про срочную закупку: NVIDIA не раскрыла в анонсе цену, условия поставки в России, локализацию, варианты размещения данных, SLA, сроки общей доступности всех компонентов или результаты внедрений у именованных клиентов. До этих ответов платформу корректно рассматривать как архитектурное направление, а не как готовое доказательство экономического эффекта.
Почему это важно
ИИ-агенты отличаются от чат-ботов тем, что могут вызывать инструменты, работать с данными и запускать многошаговые процессы. Чем больше полномочий, тем выше цена ошибки: от некорректной записи в CRM до доступа к данным вне роли. Главный практический вопрос для руководителя — не «насколько умён агент», а «какие действия он вправе совершить, где это видно и кто может его остановить».
NVIDIA предлагает на этот вопрос инженерный ответ: вынести часть контроля за пределы модели и её оркестратора. Ценность идеи зависит от того, можно ли встроить её в существующие IAM-политики, журналы событий, процессы согласования и реагирования на инциденты. Как отмечает Constellation Research, решающим остаётся вопрос ответственности: отсутствие технического контроля не освобождает компанию от последствий действий агента.
NVIDIA предлагает на этот вопрос инженерный ответ: вынести часть контроля за пределы модели и её оркестратора. Ценность идеи зависит от того, можно ли встроить её в существующие IAM-политики, журналы событий, процессы согласования и реагирования на инциденты. Как отмечает Constellation Research, решающим остаётся вопрос ответственности: отсутствие технического контроля не освобождает компанию от последствий действий агента.
Что проверить до пилота
- Составить список инструментов, данных и операций, к которым агенту действительно нужен доступ.
- Разделить операции на обратимые, требующие подтверждения и запрещённые для агента.
- Проверить, можно ли в журнале связать каждое действие с агентом, владельцем процесса и выданным разрешением.
- Провести сценарии сбоя: вредоносная инструкция, лишний доступ, ошибочный вызов инструмента и недоступность внешнего сервиса.
- Отдельно запросить у поставщика требования к инфраструктуре, стоимость, условия обработки данных и поддержку в нужной юрисдикции.
«Когда агент получает право менять данные или запускать процессы, главный KPI — не число выполненных шагов, а управляемость: какие действия разрешены, как они фиксируются и кто может остановить цепочку. Инфраструктурный контроль полезен, если он встроен в реальные правила доступа и ответственность владельцев процессов.»
— Денис Баталин, Амбассадор Команды, Komanda.ai
Что дальше
Следить стоит не только за развитием OpenShell и Sentry, но и за появлением воспроизводимых тестов: какие нарушения платформа обнаруживает, что происходит до карантина, какой объём ручной настройки требует политика и как меняются стоимость и задержка бизнес-процесса. Пока этих данных в доступных источниках нет.
Источники:
1. NVIDIA: Launches Open Agent Safety Platform to Secure Agents From Testing to Deployment — первичный анонс, 28.09.2026; точное время в доступной карточке не указано.
2. IBM: Building Trust Into the Next Generation of AI Agents — партнёрская публикация, 28.09.2026.
3. Constellation Research: Nvidia launches Open Agent Safety Platform to secure AI agents — независимый обзор, 28.09.2026.
4. NVIDIA Technical Blog: Where Security Fits in an AI Agent Stack — технический контекст, 21.08.2026.
Вопросы и ответы
Что такое NVIDIA Open Agent Safety Platform?
Это представленная NVIDIA платформа для контроля ИИ-агентов, объединяющая OpenShell — среду выполнения с политиками — и Sentry, внешний инфраструктурный контур наблюдения.
Заменяет ли она IAM и согласование операций?
Нет. Она может дополнить управление идентичностями, правами и аудитом, но не заменяет процессную ответственность, роли доступа и человеческое подтверждение критичных действий.
Доказано ли, что Sentry останавливает агента за миллисекунды?
Нет независимого публичного теста. Это характеристика, заявленная NVIDIA и воспроизведённая в партнёрских публикациях.
Что нужно проверить перед пилотом?
Набор разрешений агента, журналирование, маршруты эскалации, интеграции с корпоративными системами, требования к инфраструктуре, стоимость, условия обработки данных и поддержку в нужном регионе.